Najnowsze wiadomości
Przeczytaj wszystkie najnowsze wpisy na blogu

Migracja do AWS krok po kroku – jak zrobić to bezpiecznie i bez przestojów
Migracja do AWS może przynieść skalowalność, oszczędności i przewagę konkurencyjną – ale tylko wtedy, gdy przeprowadzisz ją z głową. Bez planu i przemyślanej strategii ryzykujesz przestoje, utratę danych i koszty wymykające się spod kontroli.
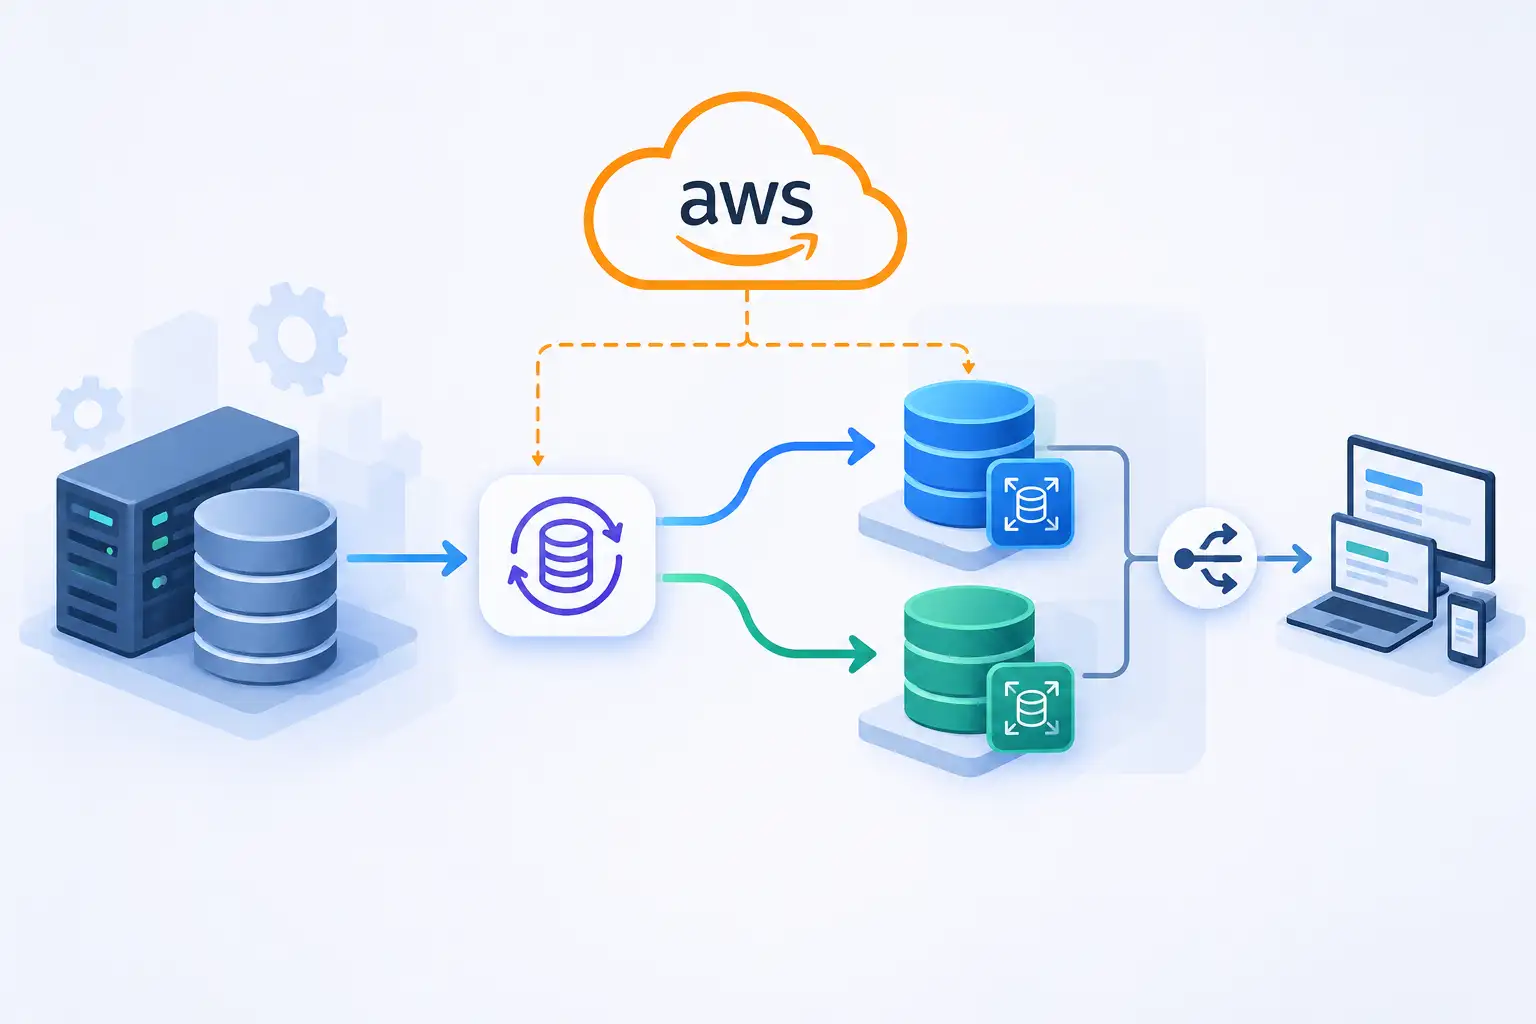
Migracja bazy danych do AWS RDS bez przestojów – strategia blue-green
Jeżeli planujesz przeniesienie produkcyjnej bazy danych do chmury, prawdopodobnie najbardziej obawiasz się przerwy w działaniu systemu. Tradycyjne podejście – wyłączenie aplikacji, zrzut danych, import i restart – potrafi zająć wiele godzin, a w razie problemów powrót do poprzedniego stanu bywa jeszcze dłuższy. Tymczasem migracja bazy danych do AWS RDS bez przestoju jest dziś osiągalna dla większości firm – wymaga jednak przemyślanej strategii, takiej jak podejście blue-green.
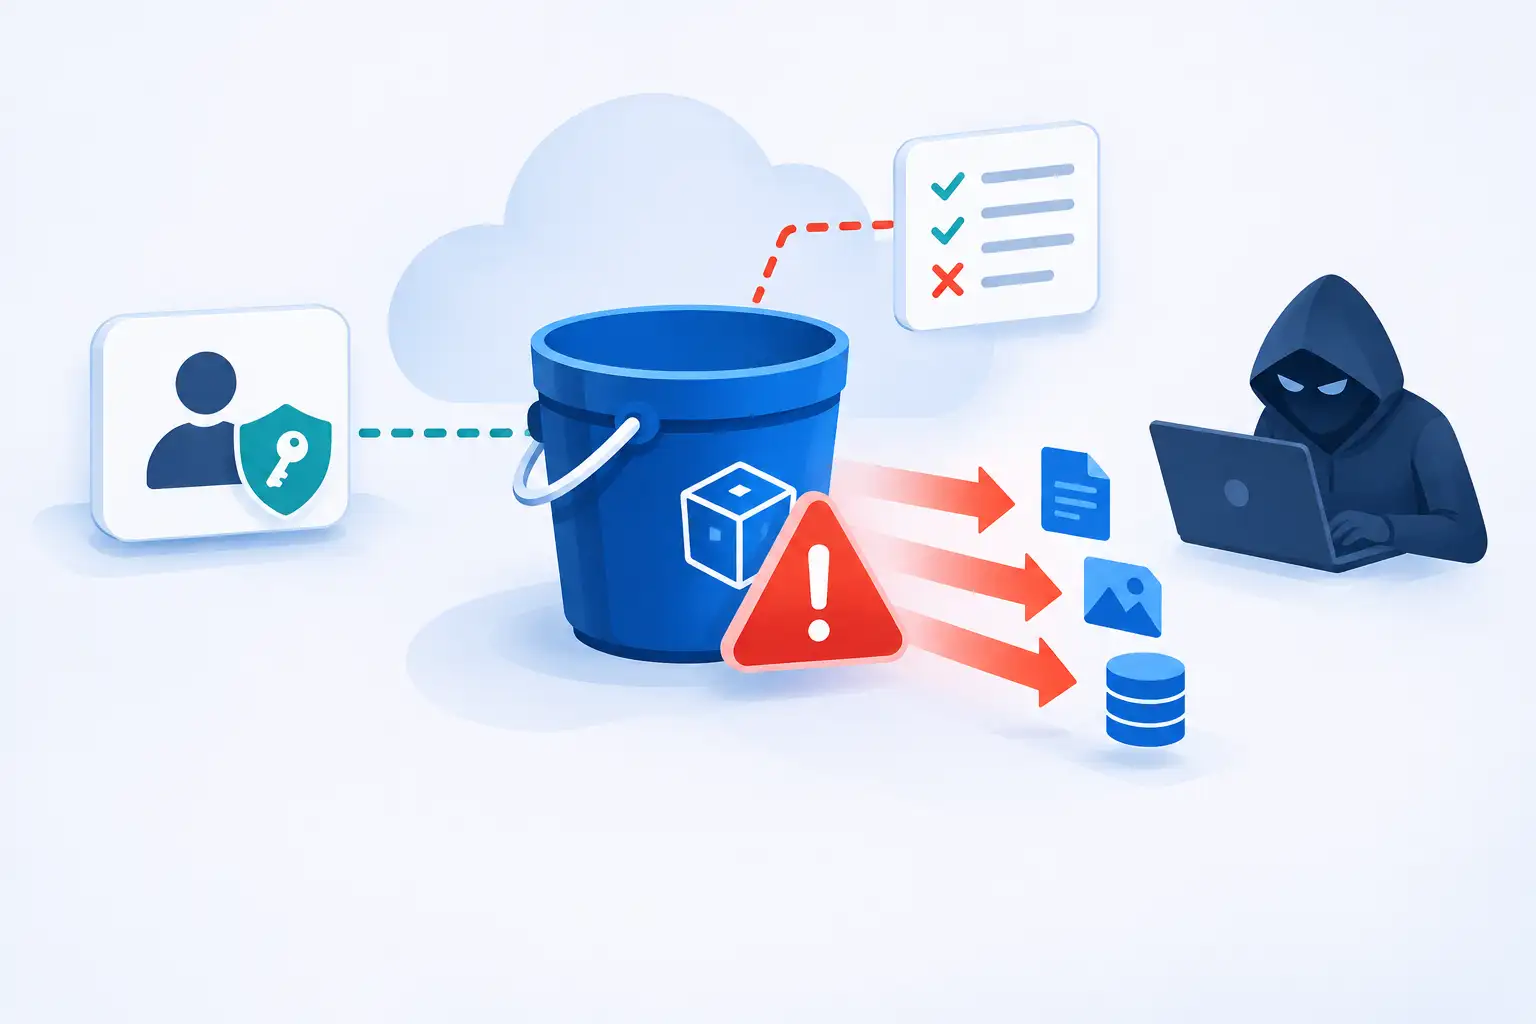
Najczęstsze błędne konfiguracje S3 i IAM, które prowadzą do wycieku danych
Większość głośnych incydentów bezpieczeństwa w chmurze nie zaczyna się od wyrafinowanego ataku. Za wyciekiem danych z AWS znacznie częściej stoi błędna konfiguracja S3 i IAM niż luka w samej platformie – za konfigurację bucketów, polityk i uprawnień odpowiada bowiem klient, nie Amazon. Według raportu IBM z 2026 r. średni koszt naruszenia danych to już niemal 5 mln dolarów. Jeżeli więc przechowujesz w S3 dane klientów, dokumenty lub kopie zapasowe, sprawdź, czy nie powielasz błędów, które w audytach widujemy najczęściej.
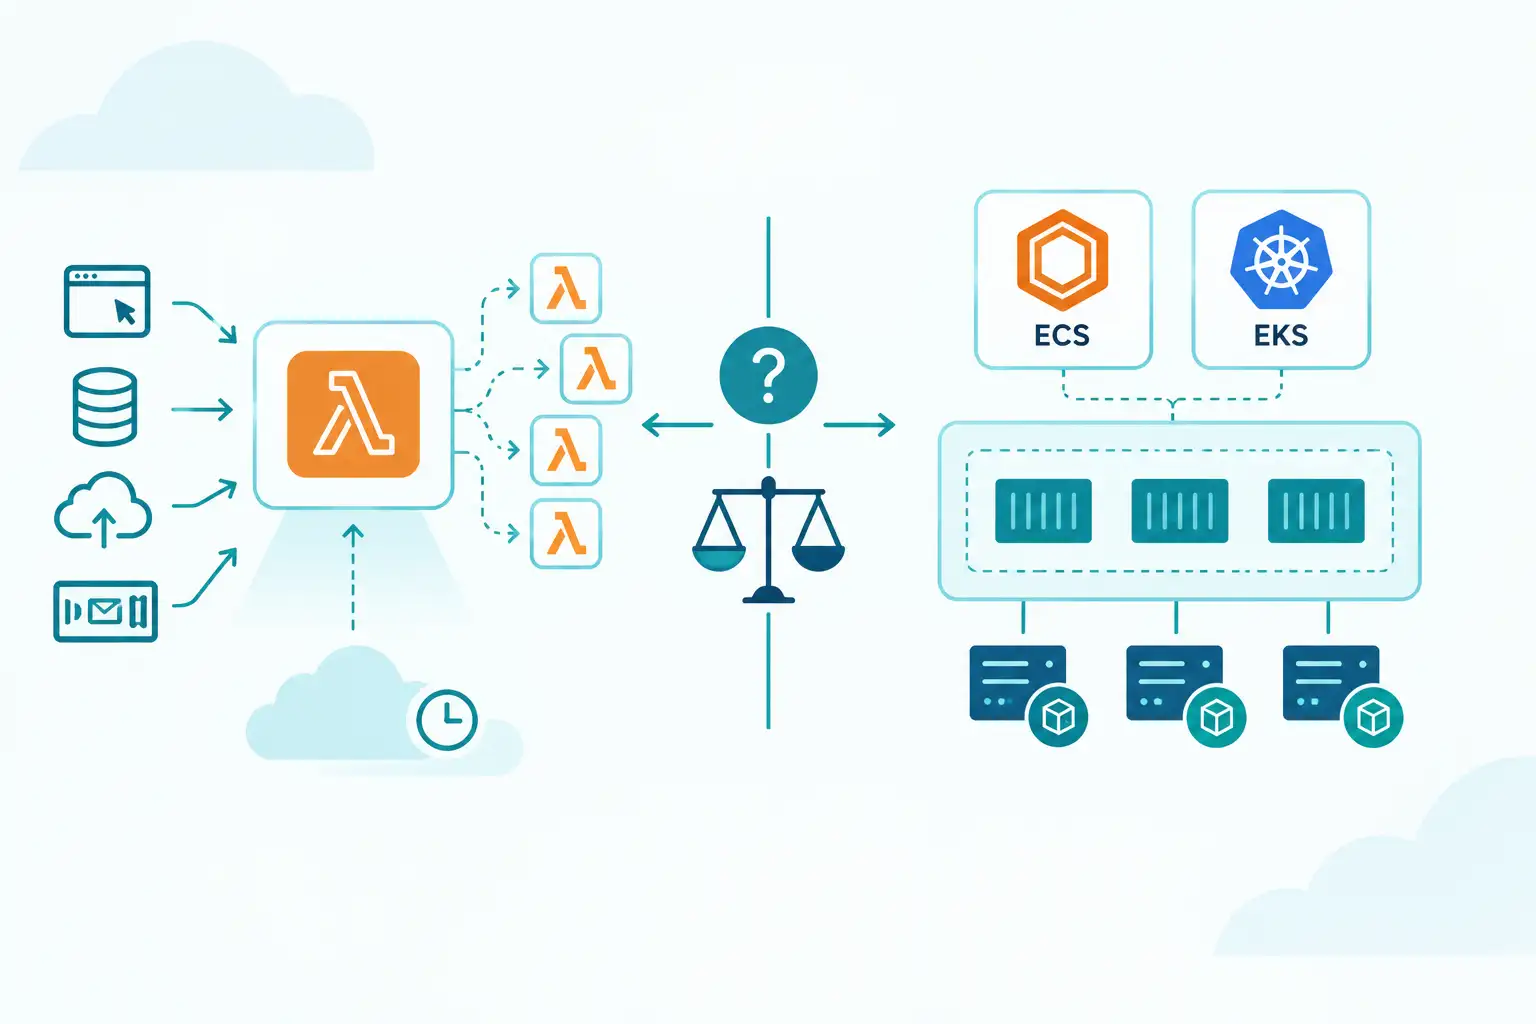
AWS Lambda vs kontenery na ECS/EKS – kiedy serverless faktycznie się opłaca?
Porównanie AWS Lambda vs ECS wraca w niemal każdym projekcie chmurowym, który prowadzimy. Marketing serverless obiecuje płacenie wyłącznie za faktyczne wykonanie kodu, jednak w praktyce ten model nie zawsze jest najtańszy. Przy dużej skali funkcje Lambda potrafią kosztować więcej niż odpowiednio skonfigurowany klaster, a kontenery przy niskim ruchu generują opłaty za bezczynne zasoby. W tym artykule pokazujemy, jak porównać oba modele i na jakiej podstawie podjąć decyzję o wyborze architektury AWS.
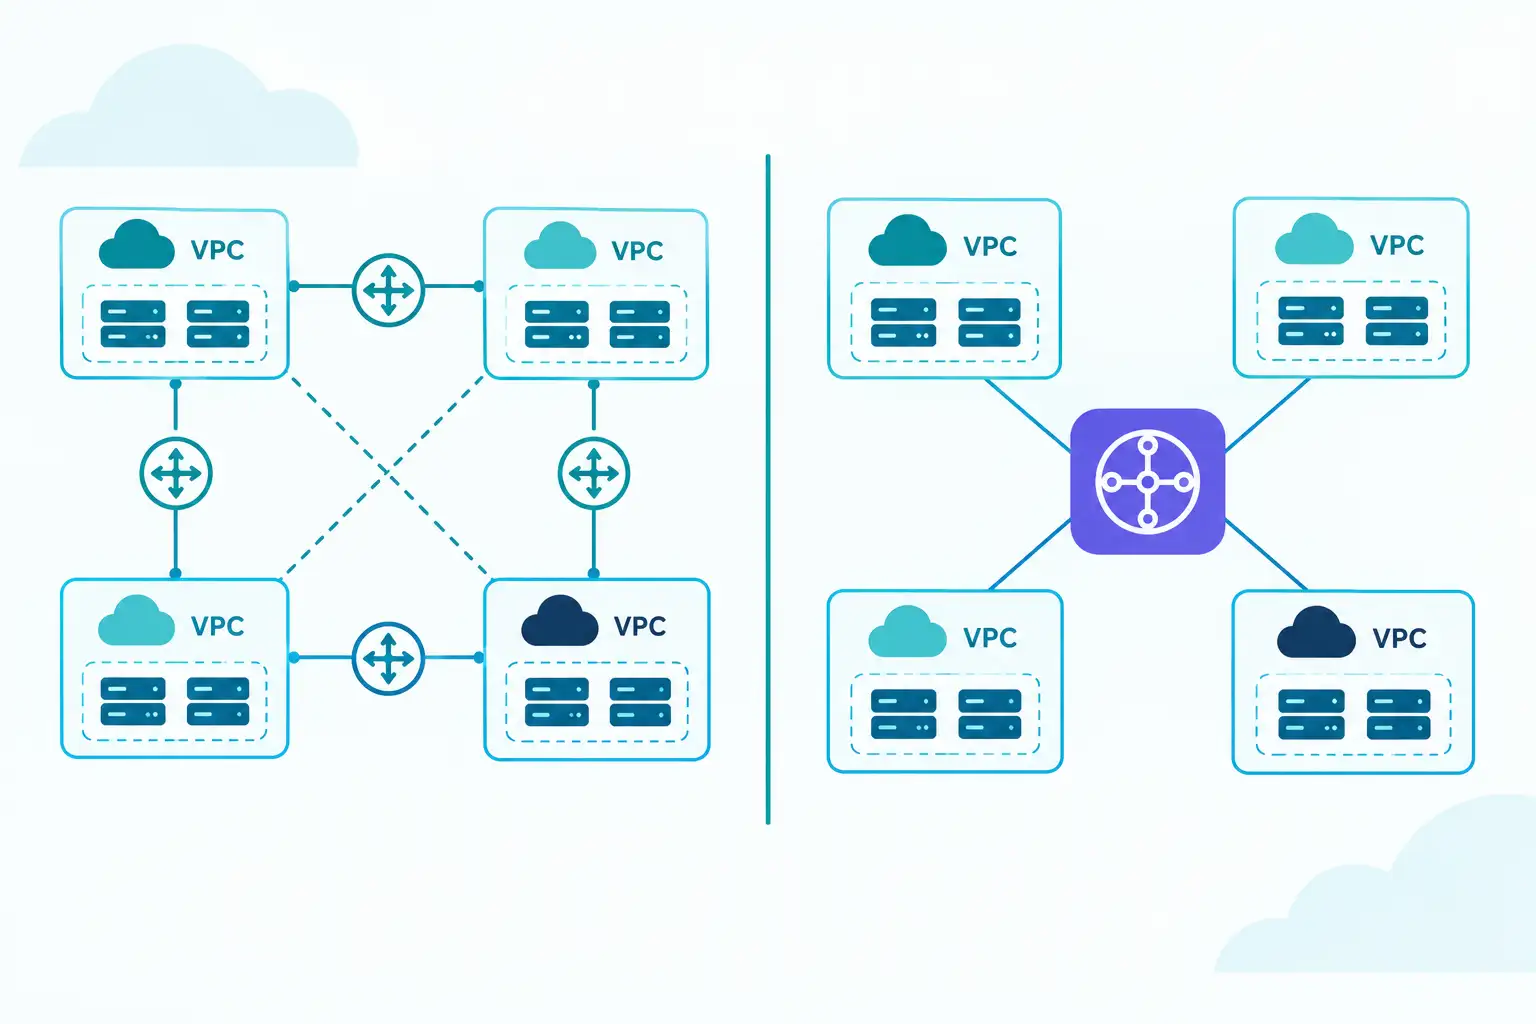
VPC Peering vs Transit Gateway – jak połączyć wiele środowisk AWS bez chaosu sieciowego?
Jedno VPC wystarcza na start, ale wraz z rozwojem firmy środowisk przybywa: osobne dla produkcji, testów i developmentu, kolejne dla nowych zespołów lub klientów, często w oddzielnych kontach AWS. W pewnym momencie te sieci muszą się ze sobą komunikować – i właśnie wtedy zapada jedna z ważniejszych decyzji w projektowaniu sieci AWS. Do wyboru masz dwa mechanizmy: VPC Peering i AWS Transit Gateway. Wyjaśniamy, czym się różnią, ile kosztują i kiedy każdy z nich ma sens.
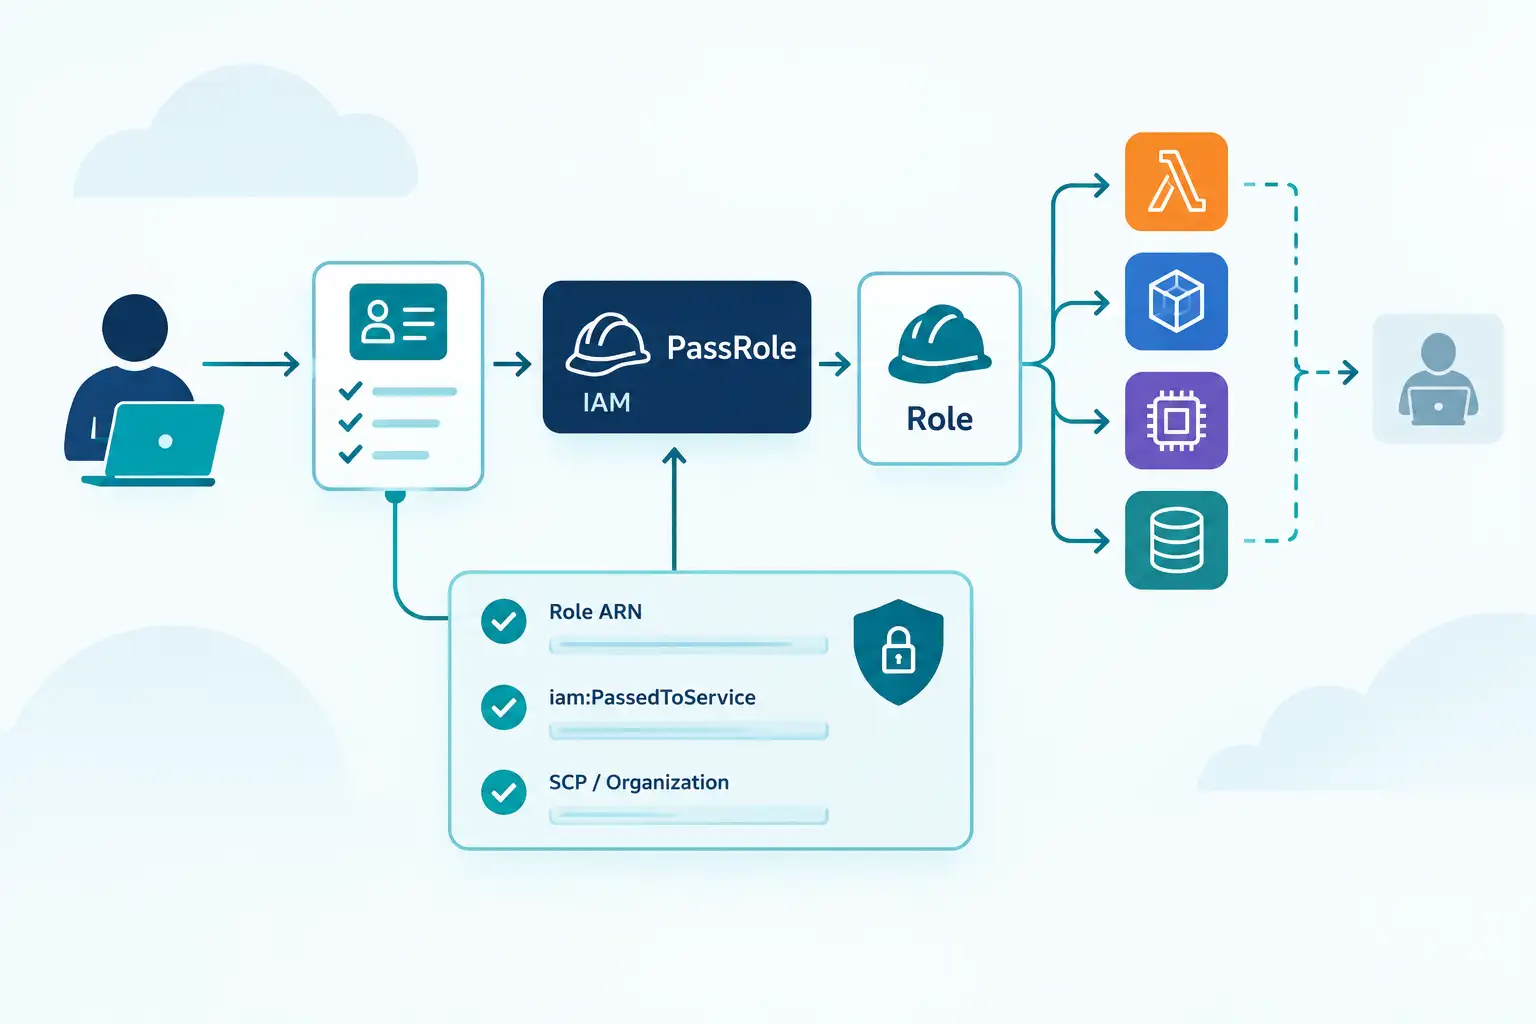
IAM PassRole w AWS: dlaczego iam:PassRole jest zagrożeniem
Podczas audytów kont AWS najciekawsze znaleziska rzadko są tymi oczywistymi, jak publiczny bucket S3 czy klucz dostępowy wrzucony do Gita. Znaleziska, które zmieniają profil ryzyka całego konta, zwykle kryją się w jednej linijce polityki IAM. Jedną z linijek, które od razu przykuwają uwagę, jest "Action": "iam:PassRole", "Resource": "*".
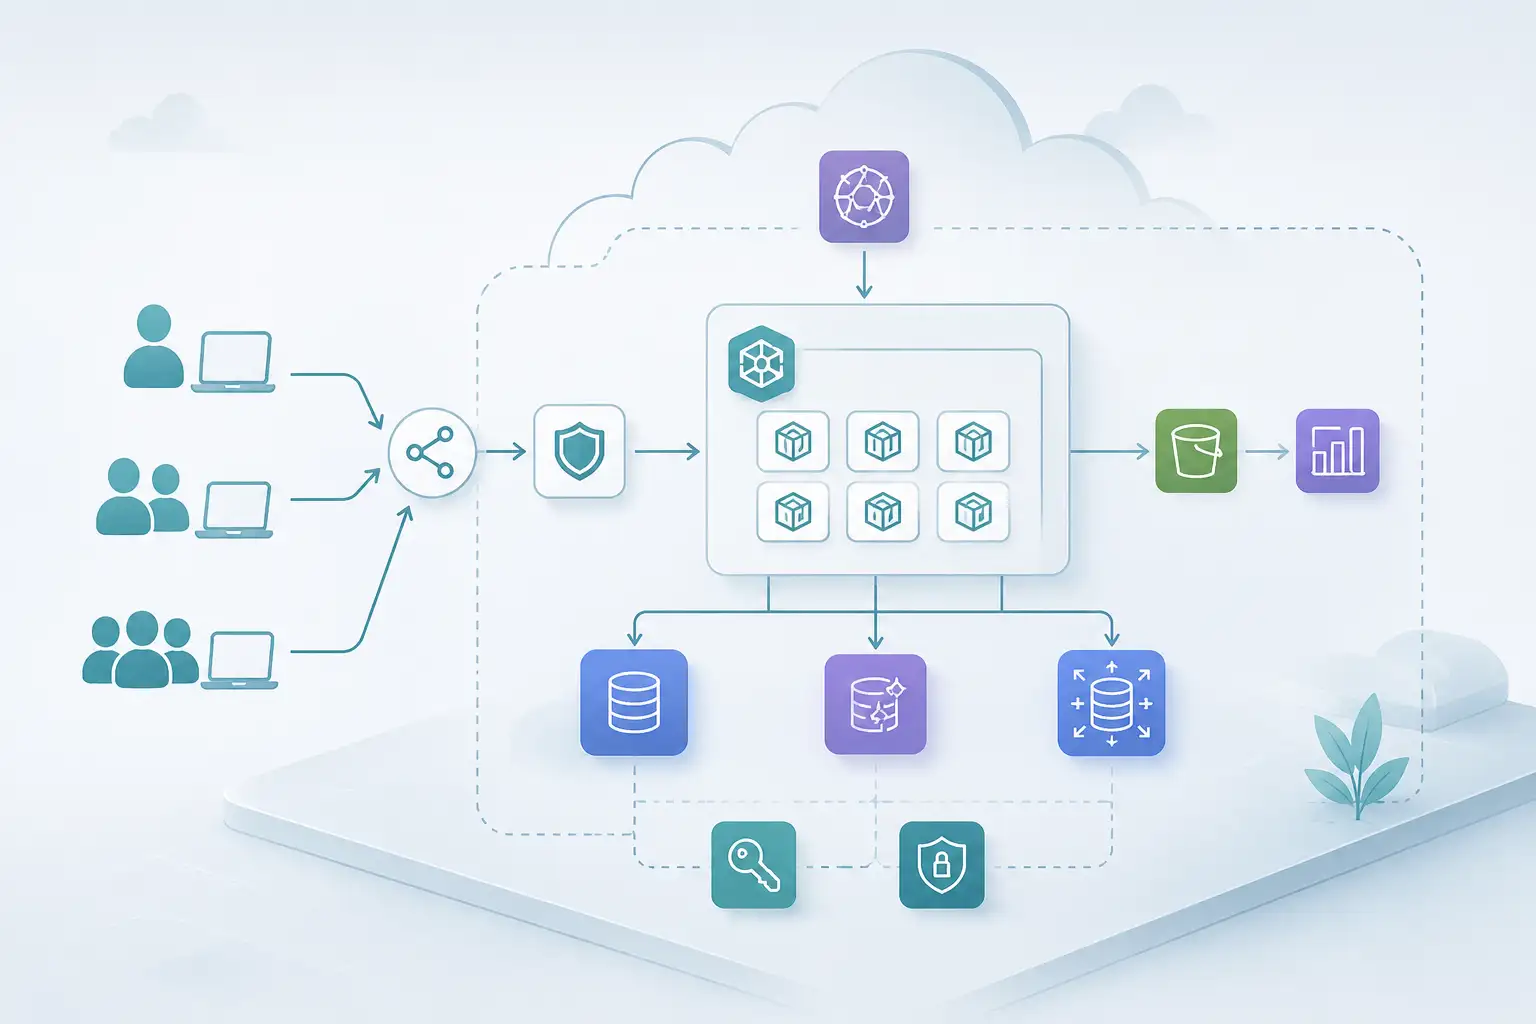
Architektura MVP SaaS na AWS - jak zbudować produkt, który przetrwa pierwsze 10 000 użytkowników?
Pierwszy gwałtowny wzrost ruchu szybko weryfikuje skalowalność MVP. Gdy kampania zaczyna działać, liczba rejestracji rośnie, a pojedynczy serwer przestaje radzić sobie z obciążeniem, sukces marketingowy szybko zamienia się w problem z dostępnością aplikacji. W takich sytuacjach sprawdzi się architektura oparta na automatycznym skalowaniu. AWS Lambda domyślnie obsługuje do 1 000 równoczesnych wykonań w regionie, a Amazon ECS może zwiększać liczbę kontenerów wraz ze wzrostem obciążenia.