 9 listopada 2026 | 5 min czytania
Najczęstsze błędne konfiguracje S3 i IAM, które prowadzą do wycieku danych
Spis treści
Większość głośnych incydentów bezpieczeństwa w chmurze nie zaczyna się od wyrafinowanego ataku. Za wyciekiem danych z AWS znacznie częściej stoi błędna konfiguracja S3 i IAM niż luka w samej platformie – za konfigurację bucketów, polityk i uprawnień odpowiada bowiem klient, nie Amazon. Według raportu IBM z 2026 r. średni koszt naruszenia danych to już niemal 5 mln dolarów. Jeżeli więc przechowujesz w S3 dane klientów, dokumenty lub kopie zapasowe, sprawdź, czy nie powielasz błędów, które w audytach widujemy najczęściej.
Najczęstsze błędy konfiguracji AWS S3
Najczęstsze błędy konfiguracji AWS S3 powtarzają się od lat – te same niedopatrzenia znajdujemy w startupach i w dojrzałych organizacjach, a wynikają zwykle z pośpiechu i tymczasowych obejść, których nikt później nie porządkuje. Łączy je jeszcze jedno: atakujący nie potrzebuje specjalistycznej wiedzy, aby je znaleźć, ponieważ wystarczy mu ogólnodostępny skaner.
Przypadkowo publiczny bucket S3 i jego konsekwencje
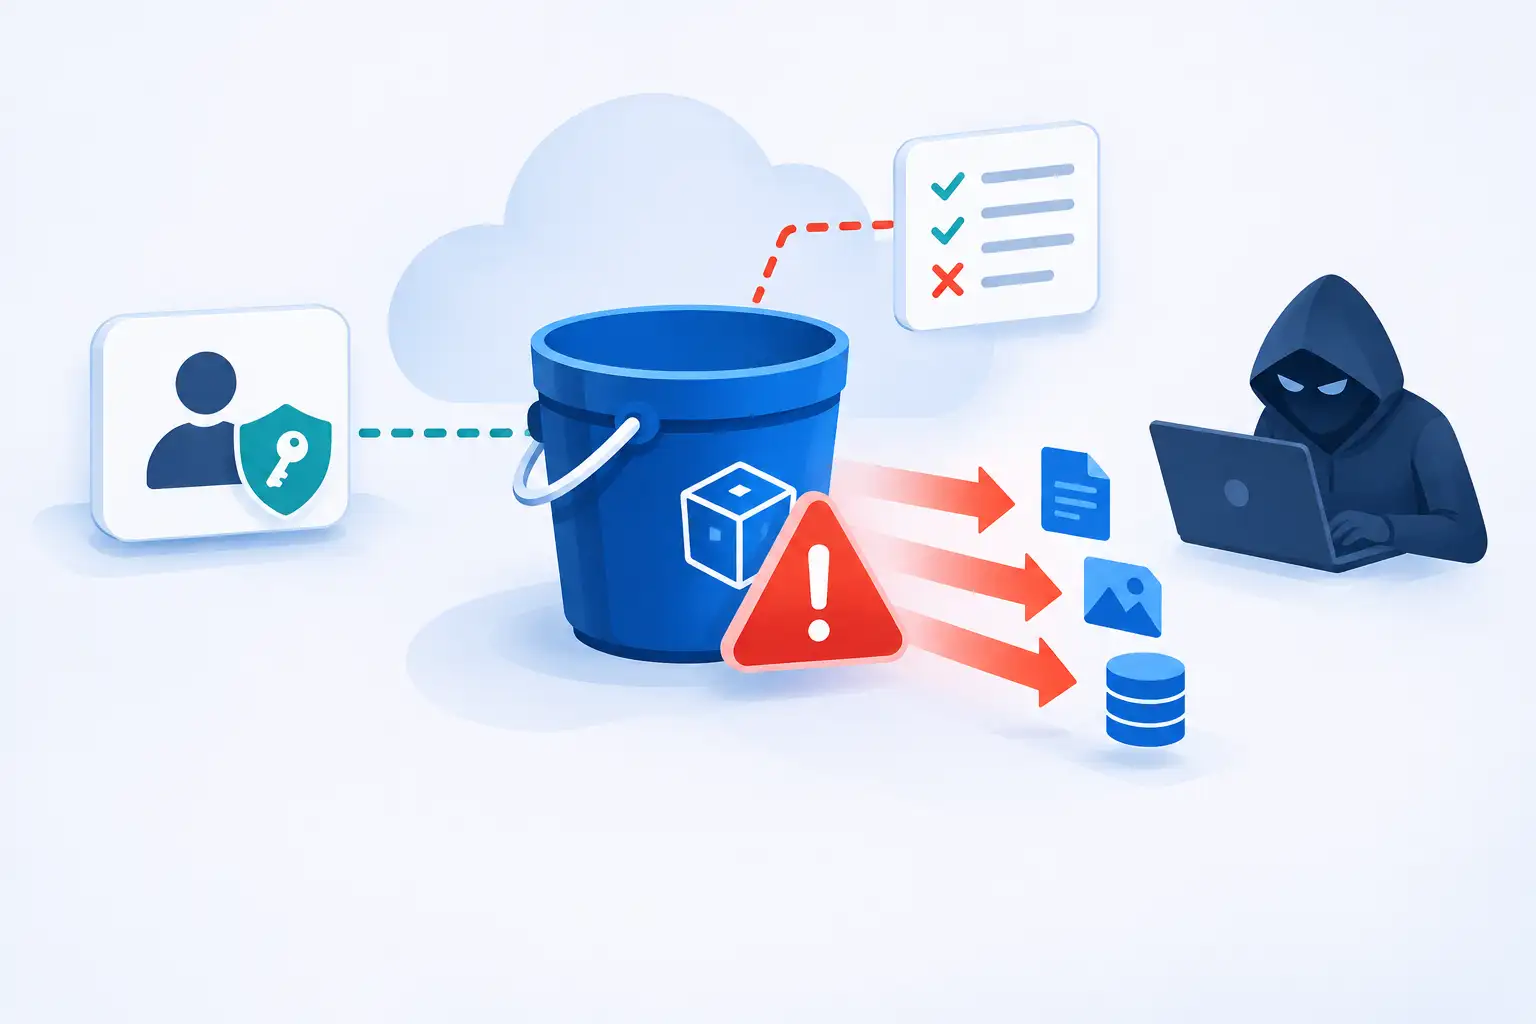
Typowy scenariusz: ktoś na chwilę otwiera dostęp, żeby „coś szybko udostępnić”, po czym zapomina go cofnąć. Przypadkowo publiczny bucket S3 ma poważne konsekwencje: wyciek danych osobowych, obowiązek zgłoszenia naruszenia, ryzyko kar z RODO lub NIS2 i utratę zaufania klientów. Bucket AWS S3 z otwartym public access to najprostsza droga do wycieku, ponieważ listy takich zasobów trafiają do publicznie dostępnych baz i wyszukiwarek – bez żadnego włamania.
Wyłączony AWS S3 Block Public Access
Amazon udostępnia mechanizm, który blokuje publiczny dostęp niezależnie od ustawień pojedynczych polityk. Poprawna konfiguracja AWS S3 Block Public Access na poziomie całego konta sprawia, że nawet pomyłka w polityce bucketa nie skutkuje udostępnieniem danych na zewnątrz. W praktyce często widzimy jednak konta, na których ta blokada została wyłączona, „bo kiedyś przeszkadzała”. Jeżeli zastanawiasz się, jak zabezpieczyć AWS S3 przed publicznym dostępem, zacznij od włączenia tej funkcji globalnie, a wyjątki obsługuj przez CloudFront z podpisanymi adresami URL.
Bucket policy vs IAM policy – pomyłki wynikające z niezrozumienia warstw
W AWS uprawnienia do S3 wynikają z kilku nakładających się dokumentów. Typowe błędy na styku AWS S3 bucket policy vs IAM policy polegają na tym, że zespół zabezpiecza jedną warstwę i uznaje temat za zamknięty, podczas gdy druga nadal pozwala na odczyt danych. Bucket może mieć restrykcyjne ACL-e, a mimo to pozostawać otwarty przez zbyt szeroką politykę zasobu – i odwrotnie. Z tego powodu analizujemy wypadkową wszystkich polityk, a nie pojedyncze zapisy.
Brak szyfrowania i wersjonowania obiektów
Szyfrowanie at-rest kluczami KMS oraz wersjonowanie nie zapobiegną samemu wyciekowi, ale ograniczają jego skutki i ułatwiają odtworzenie danych po incydencie. Ich brak sygnalizuje, że konfiguracja powstawała bez architektury bezpieczeństwa.
Błędy w IAM, które kończą się wyciekiem danych
O ile publiczny bucket widać od razu, o tyle AWS IAM misconfiguration prowadzi do wycieku danych w sposób trudniejszy do zauważenia – przez konto lub rolę z dostępem do zbyt wielu zasobów. Złe uprawnienia IAM w AWS odpowiadają za wyciek danych równie często jak otwarte buckety.
Wildcard w polu Action, czyli overprivileged role
Polityka z zapisem „s3:*” lub „Action: *” bywa wygodna na etapie prototypu, lecz w środowisku produkcyjnym tworzy konta o uprawnieniach zbliżonych do administratora. Wildcard w Action to najkrótsza droga do overprivileged role w AWS IAM – wystarczy, że atakujący przejmie jedną taką rolę, a zyska dostęp do wszystkich bucketów w koncie. Z badań Unit 42 wynika, że większość nadanych w chmurze uprawnień nigdy nie jest wykorzystywana.
Stałe klucze dostępowe i brak MFA
Klucze API zapisane w repozytorium kodu, współdzielone konta techniczne oraz brak MFA na kontach z szerokimi uprawnieniami skracają atakującym drogę do danych. Zamiast stałych kluczy stosujemy role i krótkotrwałe poświadczenia STS, których przechwycenie daje napastnikowi ograniczone pole działania.
Jak zapobiec wyciekowi danych z AWS S3 – sprawdzone zasady
Jeżeli chcesz zapobiec wyciekowi danych z AWS S3, zacznij od reguł, które stosujemy w każdym wdrożeniu. Dobre praktyki bezpieczeństwa AWS S3 i IAM obejmują m.in.:
- włączony Block Public Access na poziomie konta i całej organizacji,
- zasadę najmniejszych uprawnień (least privilege) w AWS IAM – każda rola otrzymuje wyłącznie te akcje i zasoby, których realnie potrzebuje,
- szyfrowanie obiektów kluczami KMS i wymuszenie TLS w politykach bucketów,
- krótkotrwałe poświadczenia zamiast stałych kluczy dostępowych,
- MFA dla użytkowników oraz przegląd nieużywanych kont i uprawnień,
- infrastrukturę opisaną w kodzie (Terraform), dzięki której każda zmiana przechodzi przez przegląd w repozytorium.
Wykrywanie wycieków danych w AWS S3
Nawet dopracowana konfiguracja wymaga nadzoru, ponieważ środowisko chmurowe zmienia się codziennie. Wykrywanie wycieków danych w AWS S3 opieramy na natywnych usługach: CloudTrail rejestruje każde wywołanie API, AWS Config wychwytuje zmiany konfiguracji (np. bucket, który stał się publiczny), GuardDuty analizuje nietypowe wzorce dostępu, a Macie klasyfikuje dane wrażliwe. Alerty z tych usług warto spiąć w jeden monitoring – wtedy o problemie dowiadujesz się w ciągu minut.
Nie wiesz, czy Twoje środowisko jest szczelne? Sprawdźmy to razem
Samodzielna weryfikacja wszystkich polityk, ról i bucketów bywa trudna, gdy środowisko rozwijało się latami. Przeprowadzimy dla Ciebie audyt bezpieczeństwa AWS, który obejmuje S3 i IAM, a także sieć, szyfrowanie i logowanie – wszystko według AWS Well-Architected, CIS Benchmarks i wymagań NIS2. Wynik otrzymujesz jako listę luk z priorytetem biznesowym i mapę naprawy. Jeżeli chcesz wiedzieć, co w Twojej konfiguracji wymaga uwagi, skontaktuj się z nami i umów niezobowiązującą rozmowę.
FAQ
Skąd mam wiedzieć, czy mój bucket S3 jest publiczny?
W konsoli AWS publiczne buckety oznaczone są etykietą „Public”, a IAM Access Analyzer wskaże zasoby dostępne spoza konta. Sprawdź też ustawienia Block Public Access – jeżeli są wyłączone, przejrzyj polityki wszystkich bucketów.
Czy Block Public Access wystarczy, aby zabezpieczyć dane w S3?
To fundament, ale nie całość zabezpieczeń S3. Blokada publicznego dostępu nie chroni przed zbyt szerokimi uprawnieniami IAM wewnątrz konta ani przed przejętymi kluczami dostępowymi. Potrzebujesz jeszcze zasady najmniejszych uprawnień, szyfrowania i stałego monitoringu.
Co grozi firmie za przypadkowo publiczny bucket z danymi osobowymi?
Naruszenie trzeba zgłosić do UODO w ciągu 72 godzin, a przy zaniedbaniach grożą administracyjne kary pieniężne przewidziane w RODO. Jeżeli firma podlega NIS2, dochodzi do tego osobista odpowiedzialność zarządu.
Jak często przeprowadzać audyt konfiguracji AWS?
Minimum raz w roku oraz po każdej większej zmianie architektury. W dynamicznych środowiskach warto uzupełnić audyt o ciągłe monitorowanie konfiguracji (AWS Config, Security Hub).