 28 września 2026 | 6 min czytania
VPC Peering vs Transit Gateway – jak połączyć wiele środowisk AWS bez chaosu sieciowego?
Spis treści
- Skąd bierze się chaos w środowisku multi-VPC AWS?
- VPC Peering AWS – najprostszy sposób łączenia sieci VPC
- Jakie są ograniczenia VPC Peeringu?
- AWS Transit Gateway – centralny hub sieciowy
- Sieć hybrydowa AWS – jedno połączenie z on-premise dla wszystkich środowisk
- Transit Gateway – koszty w porównaniu z peeringiem
- AWS Transit Gateway vs VPC Peering – co wybrać?
- FAQ
Jedno VPC wystarcza na start, ale wraz z rozwojem firmy środowisk przybywa: osobne dla produkcji, testów i developmentu, kolejne dla nowych zespołów lub klientów, często w oddzielnych kontach AWS. W pewnym momencie te sieci muszą się ze sobą komunikować – i właśnie wtedy zapada jedna z ważniejszych decyzji w projektowaniu sieci AWS. Do wyboru masz dwa mechanizmy: VPC Peering i AWS Transit Gateway. Wyjaśniamy, czym się różnią, ile kosztują i kiedy każdy z nich ma sens.
Skąd bierze się chaos w środowisku multi-VPC AWS?
Podział infrastruktury na wiele sieci VPC to dobra praktyka. Separacja środowisk ogranicza skutki awarii i błędów konfiguracji, a model multi-account ułatwia rozliczanie kosztów oraz zarządzanie uprawnieniami. Problem zaczyna się, gdy odseparowane systemy muszą wymieniać dane: aplikacja potrzebuje dostępu do bazy w innym VPC, centralny monitoring zbiera metryki ze wszystkich środowisk, a pipeline CI/CD wdraża kod na produkcję i testy.
Jeżeli łączenie środowisk AWS odbywa się doraźnie, bez spójnego planu adresacji i routingu, architektura szybko zamienia się w plątaninę połączeń, nad którą trudno zapanować. Nakładające się zakresy CIDR blokują kolejne integracje, a każda zmiana w tablicach routingu grozi przerwaniem komunikacji w nieoczekiwanym miejscu.
VPC Peering AWS – najprostszy sposób łączenia sieci VPC
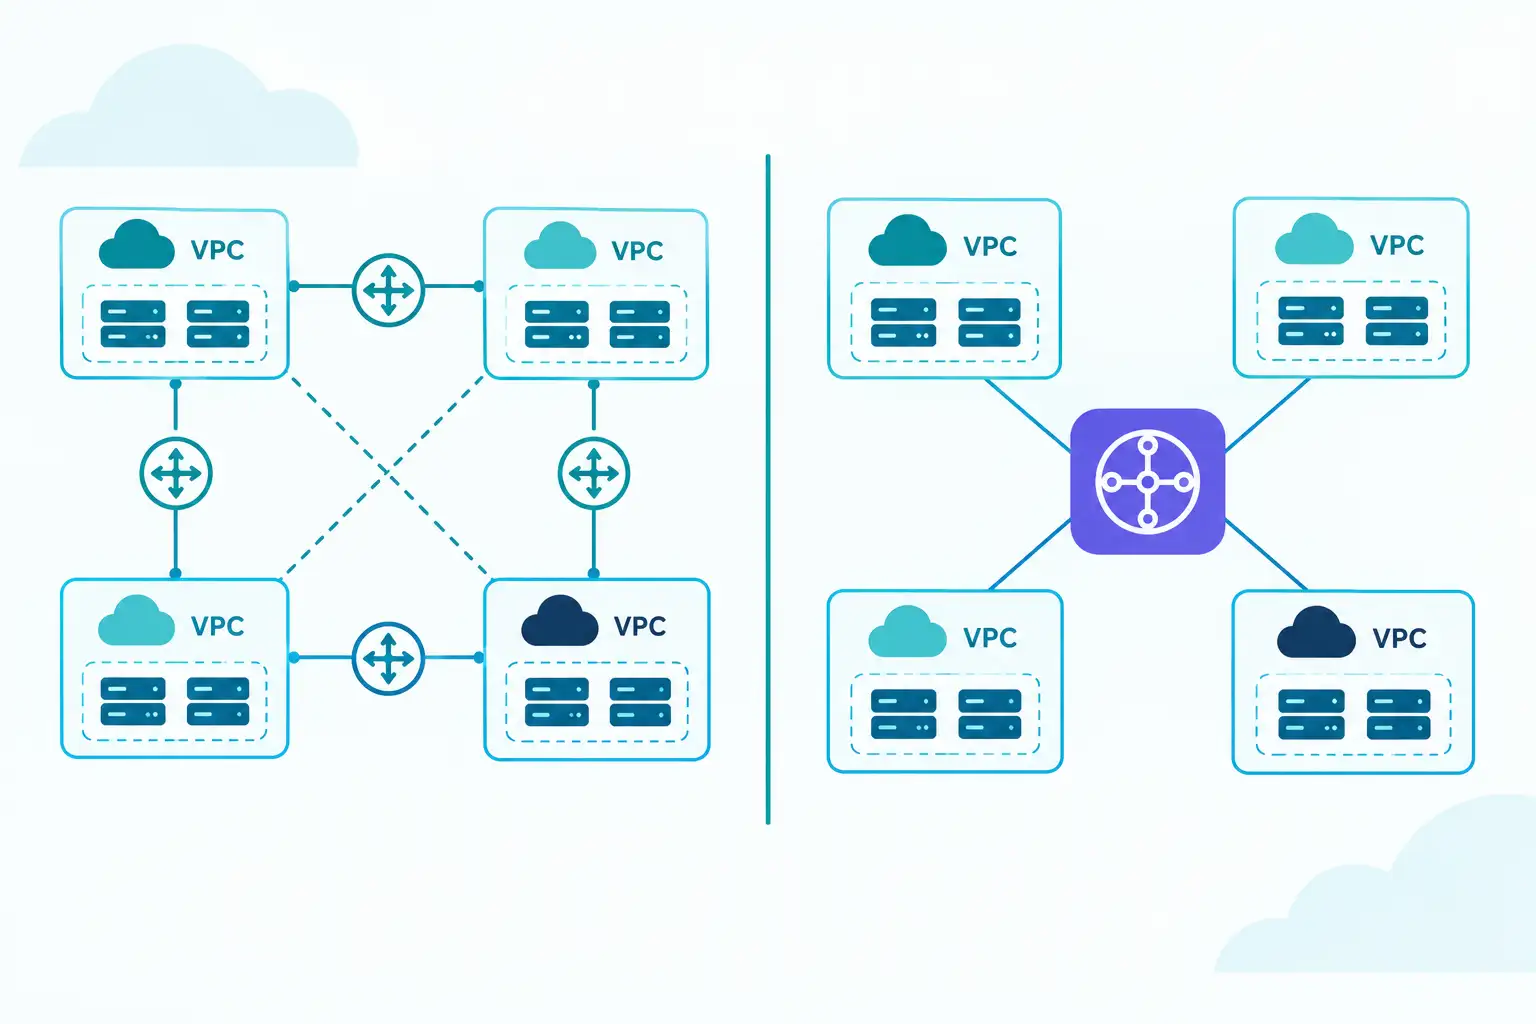
VPC Peering to bezpośrednie połączenie typu 1:1 między dwoma sieciami VPC – również między różnymi kontami i regionami. Ruch przepływa prywatną siecią AWS, bez wychodzenia do internetu, bez dodatkowych urządzeń i bez pojedynczego punktu awarii. Konfiguracja jest prosta: tworzysz połączenie, akceptujesz je po drugiej stronie i uzupełniasz wpisy w tablicach routingu obu VPC.
Zalety tego podejścia to brak opłat stałych, najniższe możliwe opóźnienia oraz bezpłatny transfer danych w obrębie tej samej strefy dostępności. Jeżeli łączysz dwa lub trzy środowiska i nie planujesz szybkiego wzrostu, peering w zupełności wystarczy.
Jakie są ograniczenia VPC Peeringu?
Najważniejsze z ograniczeń VPC Peeringu to brak tranzytywności. Połączenie A–B oraz B–C nie oznacza, że A komunikuje się z C – każda para sieci wymaga osobnego peeringu. Pełna siatka rośnie zgodnie ze wzorem n(n−1)/2: przy 10 VPC potrzebujesz 45 połączeń, przy 20 – już 190. Do tego dochodzi limit 125 aktywnych peeringów na jedno VPC a ponadto VPC muszą posiadać niepokrywające się bloki CIDR.
Każde połączenie oznacza kolejne wpisy w tablicach tras, więc routing w AWS VPC staje się coraz trudniejszy do audytu i utrzymania. W praktyce już przy kilku–kilkunastu sieciach koszt operacyjny takiej architektury przewyższa jej pozorną prostotę.
AWS Transit Gateway – centralny hub sieciowy
AWS Transit Gateway rozwiązuje ten problem w modelu hub-and-spoke. Zamiast łączyć sieci parami, każde VPC w jednym regionie AWS podpinasz raz – przez tzw. attachment – do centralnego network huba w AWS, który przejmuje routing między nimi. Pomiędzy regionami AWS jest potrzebny TGW peering. Routing jest tranzytywny, a jeden Transit Gateway obsługuje tysiące podłączonych sieci, także z wielu kont dzięki AWS Resource Access Manager. To fundament multi-account networkingu w AWS.
Centralizacja ruchu sieciowego daje jeszcze jedną korzyść: własne tablice routingu na poziomie huba umożliwiają precyzyjną segmentację sieci AWS. Możesz zdefiniować, że środowiska produkcyjne nie komunikują się z developerskimi, a sieci poszczególnych klientów pozostają od siebie odizolowane – bez ręcznego zarządzania dziesiątkami połączeń. Konfigurację Transit Gateway można opisać w kodzie (np. przy pomocy Terraforma), dzięki czemu cała topologia jest wersjonowana i powtarzalna.
Sieć hybrydowa AWS – jedno połączenie z on-premise dla wszystkich środowisk
Transit Gateway obsługuje nie tylko VPC, lecz także połączenia VPN site-to-site i AWS Direct Connect. Oznacza to, że w sieci hybrydowej AWS wystarczy jedno łącze z centrum danych, aby udostępnić on-premise komunikację ze wszystkimi podłączonymi środowiskami. Przy samym peeringu każde VPC potrzebowałoby osobnego tunelu VPN.
To istotne szczególnie wtedy, gdy przenosisz systemy do chmury etapami i przez dłuższy czas część infrastruktury działa lokalnie. Jak zaplanować taki proces, opisaliśmy w artykule o migracji do AWS krok po kroku.
Transit Gateway – koszty w porównaniu z peeringiem
Model rozliczeń różni się zasadniczo. VPC Peering nie ma opłat stałych – płacisz wyłącznie za transfer danych między strefami dostępności lub regionami. Koszty Transit Gateway obejmują opłatę godzinową za każdy attachment (w zależności od regionu ok. 0,05 USD za godzinę, czyli ok. 36 USD miesięcznie na jedno VPC) oraz opłatę za przetworzone dane, ok. 0,02 USD za GB.
Przy kilku sieciach i dużych wolumenach ruchu peering wypada taniej. Gdy jednak środowisk przybywa, rachunek się odwraca: czas zespołu poświęcany na utrzymanie siatki połączeń i diagnozowanie problemów z routingiem kosztuje więcej niż opłaty za hub.
AWS Transit Gateway vs VPC Peering – co wybrać?
Jeżeli łączysz maksymalnie trzy–cztery sieci VPC, nie potrzebujesz łączności z on-premise i nie przewidujesz szybkiego przyrostu środowisk – wybierz peering. Prostota i zerowe opłaty stałe działają na Twoją korzyść. Jeżeli natomiast pracujesz w modelu multi-account z wieloma VPC, planujesz wzrost, potrzebujesz segmentacji lub sieci hybrydowej – od początku projektuj architekturę sieciową AWS wokół Transit Gateway. Późniejsza przebudowa jest wykonalna, ale – podobnie jak przy architekturze MVP SaaS na AWS – decyzje podjęte na starcie procentują przez lata.
W RoszigIT projektujemy i wdrażamy sieci AWS w kodzie (Terraform) – od audytu obecnej infrastruktury i zależności między systemami po architekturę docelową VPC. Jeżeli Twoje środowiska rozrosły się szybciej niż plan sieci, skontaktuj się z nami – podczas niezobowiązującej konsultacji ocenimy architekturę i zaproponujemy kolejność zmian.
FAQ
Czy VPC Peering i Transit Gateway można stosować jednocześnie?
Tak, oba mechanizmy dobrze się uzupełniają. Typowy wzorzec to Transit Gateway jako centralny hub dla całej organizacji oraz dodatkowe peeringi między parami VPC, które wymieniają duże wolumeny danych – ruch przez peering nie generuje opłaty za przetwarzanie w hubie.
Ile kosztuje AWS Transit Gateway w praktyce?
Dla środowiska z 10 podłączonymi VPC opłata stała wyniesie ok. 360 USD miesięcznie, do czego dochodzi ok. 0,02 USD za każdy GB przetworzonych danych. Dokładne stawki zależą od regionu, dlatego przed decyzją warto oszacować realny wolumen ruchu między środowiskami.
Czy Transit Gateway zwiększa opóźnienia w sieci?
Ruch przechodzi przez dodatkowy punkt pośredni, jednak narzut jest minimalny – zwykle poniżej milisekundy. Dla typowych aplikacji biznesowych różnica jest niezauważalna; znaczenie ma jedynie w systemach o ekstremalnych wymaganiach dotyczących opóźnień.
Na czym polega segmentacja sieci w Transit Gateway?
Transit Gateway pozwala utworzyć wiele własnych tablic routingu i przypisać do nich poszczególne attachmenty. Dzięki temu definiujesz, które sieci mogą się ze sobą komunikować, a które pozostają odizolowane – bez tworzenia osobnych połączeń dla każdej pary środowisk.
Czy da się przejść z VPC Peeringu na Transit Gateway bez przestojów?
Tak, migrację przeprowadza się etapami: najpierw podpinasz VPC do huba, następnie przełączasz trasy w tablicach routingu, a dotychczasowe peeringi usuwasz dopiero po zweryfikowaniu komunikacji. Przy zachowaniu właściwej kolejności zmiana pozostaje niezauważalna dla działających systemów.