 19 listopada 2026 | 5 min czytania
Pentesty aplikacji webowych – co realnie testujemy i jak wygląda raport z wynikami?
Spis treści
Jeżeli Twoja aplikacja obsługuje logowanie, płatności lub dane klientów, ryzyko ataku hakerskiego – próby wykradzenia danych, przejęcia kont użytkowników czy zablokowania działania serwisu – jest realne niezależnie od skali Twojego biznesu. Pentesty aplikacji pozwalają sprawdzić odporność systemu w kontrolowanych warunkach, zanim na słabe punkty trafi osoba niepowołana. Dowiedz się, na czym polegają testy penetracyjne aplikacji webowych, co sprawdzamy podczas pentestów webowych oraz jak wygląda raport z pentestów aplikacji, który otrzymujesz po zakończeniu prac.
Na czym polegają testy penetracyjne aplikacji webowych?
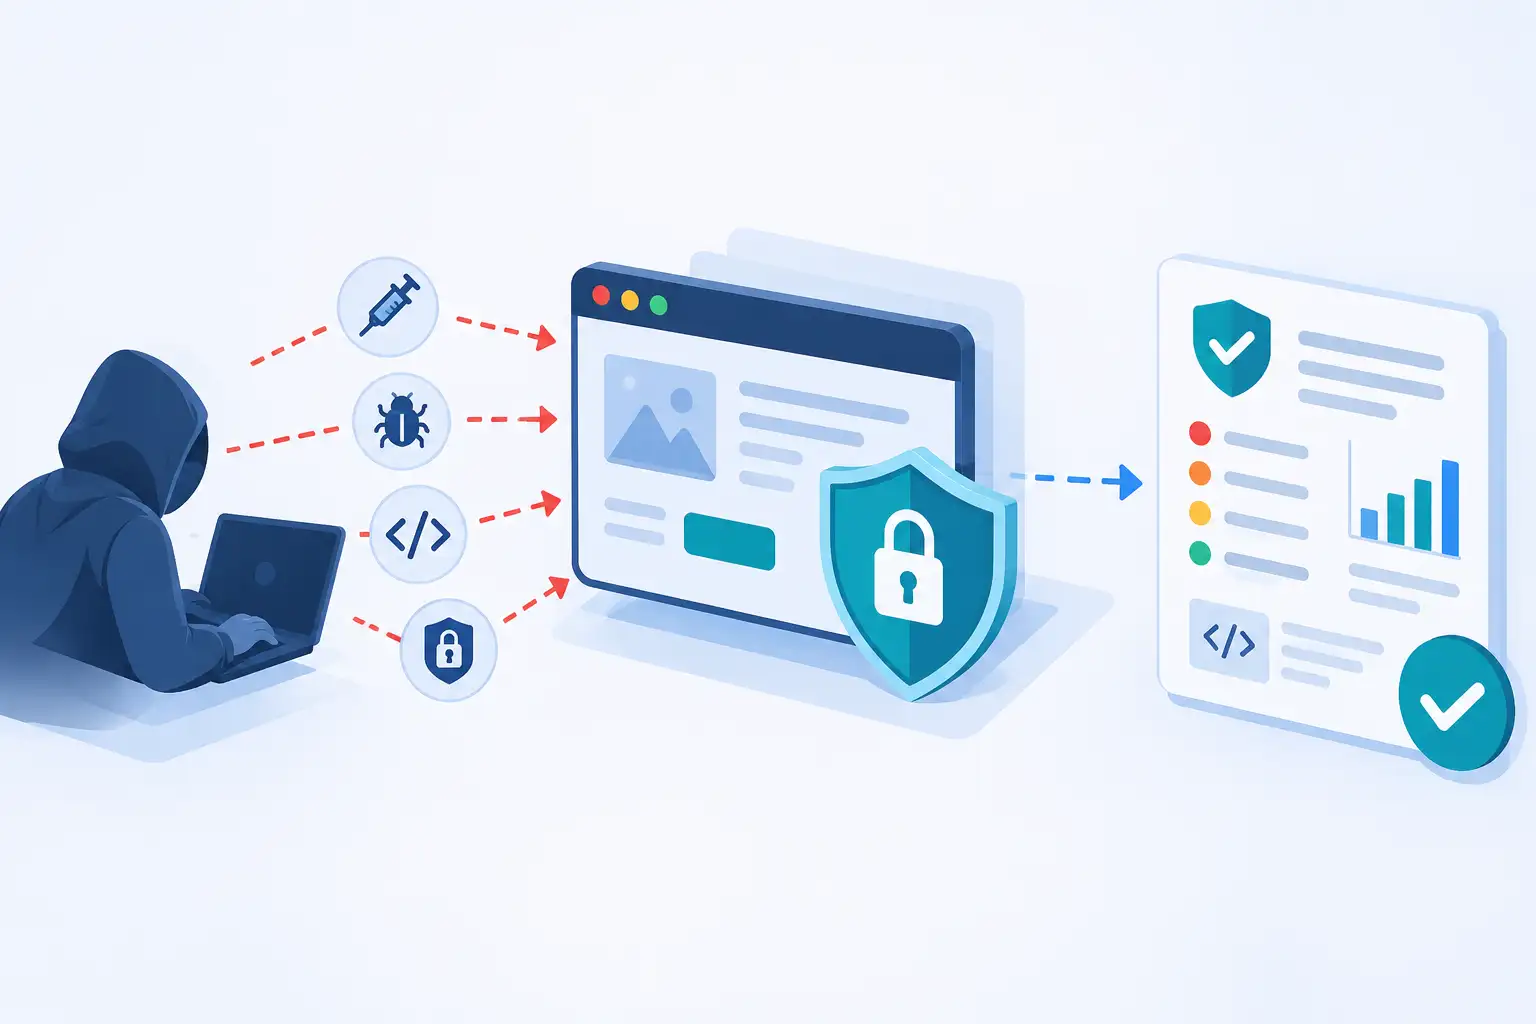
Pentesty webowe to kontrolowana symulacja rzeczywistego ataku na aplikację prowadzona za zgodą właściciela systemu, w ustalonym zakresie i według uznanych metodyk, np. OWASP. Pentester wciela się w rolę napastnika: próbuje obejść uwierzytelnianie, przejąć sesję użytkownika, wstrzyknąć złośliwy kod lub dotrzeć do cudzych danych. Celem nie jest wyrządzenie szkody, lecz udokumentowanie, które ścieżki ataku są realnie wykonalne i jakie ryzyko ze sobą niosą.
Testy penetracyjne web aplikacji prowadzimy w trzech trybach. Pentesty black box odwzorowują perspektywę zewnętrznego atakującego, który nie ma żadnej wiedzy o systemie. W trybie grey box tester otrzymuje konto testowe lub częściową dokumentację i dzięki temu bada aplikację głębiej. White box oznacza pełny dostęp do kodu źródłowego oraz architektury – to najdokładniejsza forma analizy. Tryb dobieramy do celu testów: jeżeli chcesz wiedzieć, co zobaczy napastnik z internetu, zaczniemy od black box, a przed dużym wdrożeniem lepiej sprawdzi się grey lub white box.
Co sprawdzamy podczas pentestów webowych?
Bezpieczeństwo aplikacji webowych weryfikujemy w kilku obszarach, które odpowiadają typowym wektorom ataku. Badamy mechanizmy uwierzytelniania i zarządzania sesją, czyli to, czy da się przejąć konto, odgadnąć token lub utrzymać dostęp po wylogowaniu. Sprawdzamy kontrolę dostępu między rolami – czy zwykły użytkownik może wykonać operacje zarezerwowane dla administratora albo podejrzeć dane innych klientów. Analizujemy walidację danych wejściowych pod kątem podatności typu injection oraz XSS, a także konfigurację serwera i obsługę błędów. Osobnym obszarem jest bezpieczeństwo API (REST, GraphQL), przez które często przechodzi większość ruchu w aplikacji.
Szczególne miejsce w naszych testach zajmuje weryfikacja logiki biznesowej w aplikacjach webowych. Chodzi o błędy, które nie wynikają z technicznej podatności, lecz z wadliwie zaprojektowanego procesu: możliwość zmiany ceny produktu w koszyku, pominięcia etapu płatności czy pobrania cudzej faktury przez zmianę identyfikatora w adresie. Takich błędów nie znajdzie żaden skaner, ponieważ z punktu widzenia narzędzia aplikacja działa poprawnie – problem widzi dopiero człowiek, który rozumie, jak powinien przebiegać proces.
Skaner to nie pentest – skąd ta różnica?
Badanie podatności web aplikacji przy użyciu automatycznego skanera bywa mylone z pełnym testem penetracyjnym, a to dwie różne usługi. Skaner porównuje aplikację ze znanymi sygnaturami podatności: działa szybko, ale generuje nierzadko fałszywe alarmy, a błędów logiki biznesowej w ogóle nie zauważy. Różnica między skanowaniem podatności a ręcznym pentestem sprowadza się więc do głębokości analizy – pentester łączy wyniki z narzędzi z własnym doświadczeniem, weryfikuje każdą wykrytą podatność i próbuje łączyć drobne słabości w realny scenariusz ataku. W naszych projektach stosujemy oba podejścia: automatyzacja zapewnia szerokie pokrycie, a praca manualna wykrywa to, czego narzędzia nie widzą.
Etapy pentestów – jak przebiega współpraca?
Etapy pentestów w RoszigIT to pięć kroków. Najpierw ustalamy zakres, cele i reguły zaangażowania oraz podpisujemy NDA, dzięki czemu obie strony wiedzą, co i kiedy będzie testowane. Następnie przeprowadzamy rekonesans i skanowanie, po których przechodzimy do kontrolowanej eksploitacji – próbujemy wykorzystać wykryte podatności i eskalować uprawnienia, dokumentując każdy krok. Czwartym etapem jest raport z wynikami, a piątym retesty po wdrożeniu poprawek.
Co zawiera raport z testów penetracyjnych?
Raport z pentestów to dokument, z którym Twój zespół będzie pracował przez kolejne tygodnie. Co zawiera raport z testów penetracyjnych? Stałe elementy profesjonalnego raportu z pentestów to przede wszystkim: opis metodyki i zakresu testów, lista wykrytych podatności z klasyfikacją ryzyka według CVSS, ścieżka odtworzenia dla każdej luki oraz rekomendacje naprawcze uporządkowane według priorytetu biznesowego. Dzięki ścieżce odtworzenia programista może samodzielnie zreprodukować problem i potwierdzić, że poprawka działa.
Dobrą praktyką jest również podsumowanie menedżerskie w raporcie z pentestów – napisana językiem biznesowym sekcja, która pokazuje zarządowi ogólny poziom bezpieczeństwa, najpoważniejsze ryzyka i rekomendowane kierunki działań, bez wchodzenia w szczegóły techniczne. Taki raport z audytu IT różni się od zwykłego wydruku ze skanera właśnie tym, że przekłada techniczne zagadnienia na język ryzyka i decyzji. Jeżeli trafisz w sieci na przykładowy raport z testów penetracyjnych aplikacji, porównaj go z powyższą listą.
Rekomendacje i retesty po audycie bezpieczeństwa web aplikacji
Audyt bezpieczeństwa aplikacji nie powinien kończyć się na przekazaniu dokumentu z wnioskami. Prawdziwa wartość pojawia się wtedy, gdy wykryte luki zostają zamknięte, dlatego rekomendacje i retesty po audycie bezpieczeństwa web aplikacji traktujemy jako stały element procesu. Po wdrożeniu poprawek przez Twój zespół wracamy do aplikacji i sprawdzamy, czy każda podatność została usunięta oraz czy zmiany nie otworzyły nowych ścieżek ataku. Dopiero potwierdzenie z retestów daje podstawę, by uznać temat za zamknięty – również wobec audytora lub kontrahenta, który wymaga od Ciebie dowodu weryfikacji bezpieczeństwa.
Jeżeli rozwijasz produkt SaaS, prowadzisz e-commerce lub udostępniasz klientom aplikację z danymi wrażliwymi, skontaktuj się z nami. Podczas niezobowiązującej rozmowy opowiemy, jak wyglądałyby testy Twojego produktu i czego możesz się spodziewać w raporcie.
FAQ
Jak często należy wykonywać pentesty aplikacji?
Dobrą praktyką jest test co najmniej raz w roku oraz po każdej większej zmianie: nowym module, przebudowie uwierzytelniania czy integracji z zewnętrznym systemem. Jeżeli podlegasz regulacjom takim jak NIS2, częstotliwość może wynikać wprost z tych obowiązków.
Czy testy penetracyjne mogą zakłócić działanie aplikacji produkcyjnej?
Testy prowadzimy w sposób kontrolowany, zgodnie z ustalonymi wcześniej regułami zaangażowania, dzięki czemu ryzyko zakłóceń ograniczamy do minimum. Jeżeli aplikacja obsługuje newralgiczne procesy, możemy pracować na środowisku testowym lub w oknach serwisowych.
Ile trwają testy penetracyjne aplikacji webowej?
Czas zależy od wielkości aplikacji, liczby ról użytkowników i wybranego trybu testów. Zakres i harmonogram ustalamy na etapie wyceny, więc od początku wiesz, kiedy otrzymasz raport.
Czym różni się pentest aplikacji od pentestu infrastruktury?
Pentest aplikacji koncentruje się na warstwie, z którą styka się użytkownik: formularzach, sesjach, uprawnieniach i API. Pentest infrastruktury obejmuje serwery, sieć, VPN czy środowiska kontenerowe. Oba badania uzupełniają się i często realizujemy je w ramach jednego projektu.