OpenShift vs Kubernetes – czym się różnią?
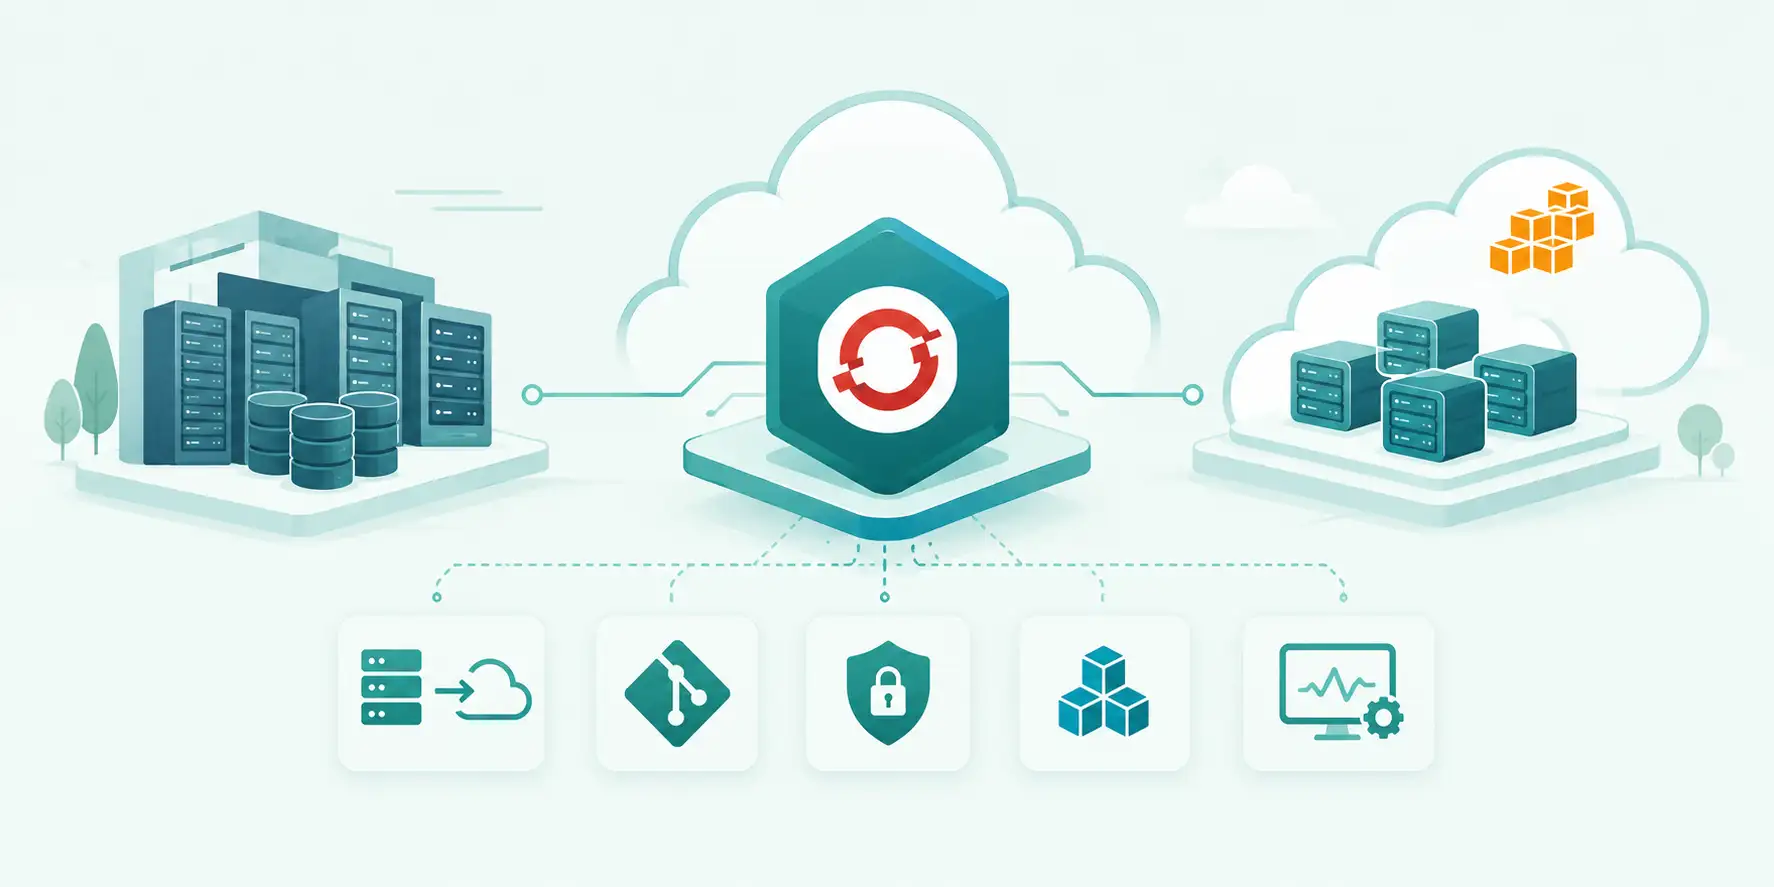
OpenShift to Kubernetes - tylko w wersji enterprise. Pod spodem działa ten sam silnik orkiestracji kontenerów, a aplikacje wdrażasz tymi samymi manifestami. Różnica polega na tym, co dostajesz w pakiecie. Czysty Kubernetes – również w zarządzanej formie, jak Amazon EKS – to fundament, na którym sam budujesz platformę: wybierasz ingress, rejestr obrazów, CI/CD, monitoring i zasady bezpieczeństwa. Red Hat OpenShift dostarcza to wszystko jako spójną, przetestowaną całość:
- konsolę webową z osobnymi widokami dla deweloperów i administratorów,
- OperatorHub z certyfikowanymi operatorami – od baz danych po service mesh,
- OpenShift GitOps (Argo CD) i gotowy stos monitoringu,
- węzły na Red Hat Enterprise Linux CoreOS, aktualizowane razem z klastrem w jednym procesie.
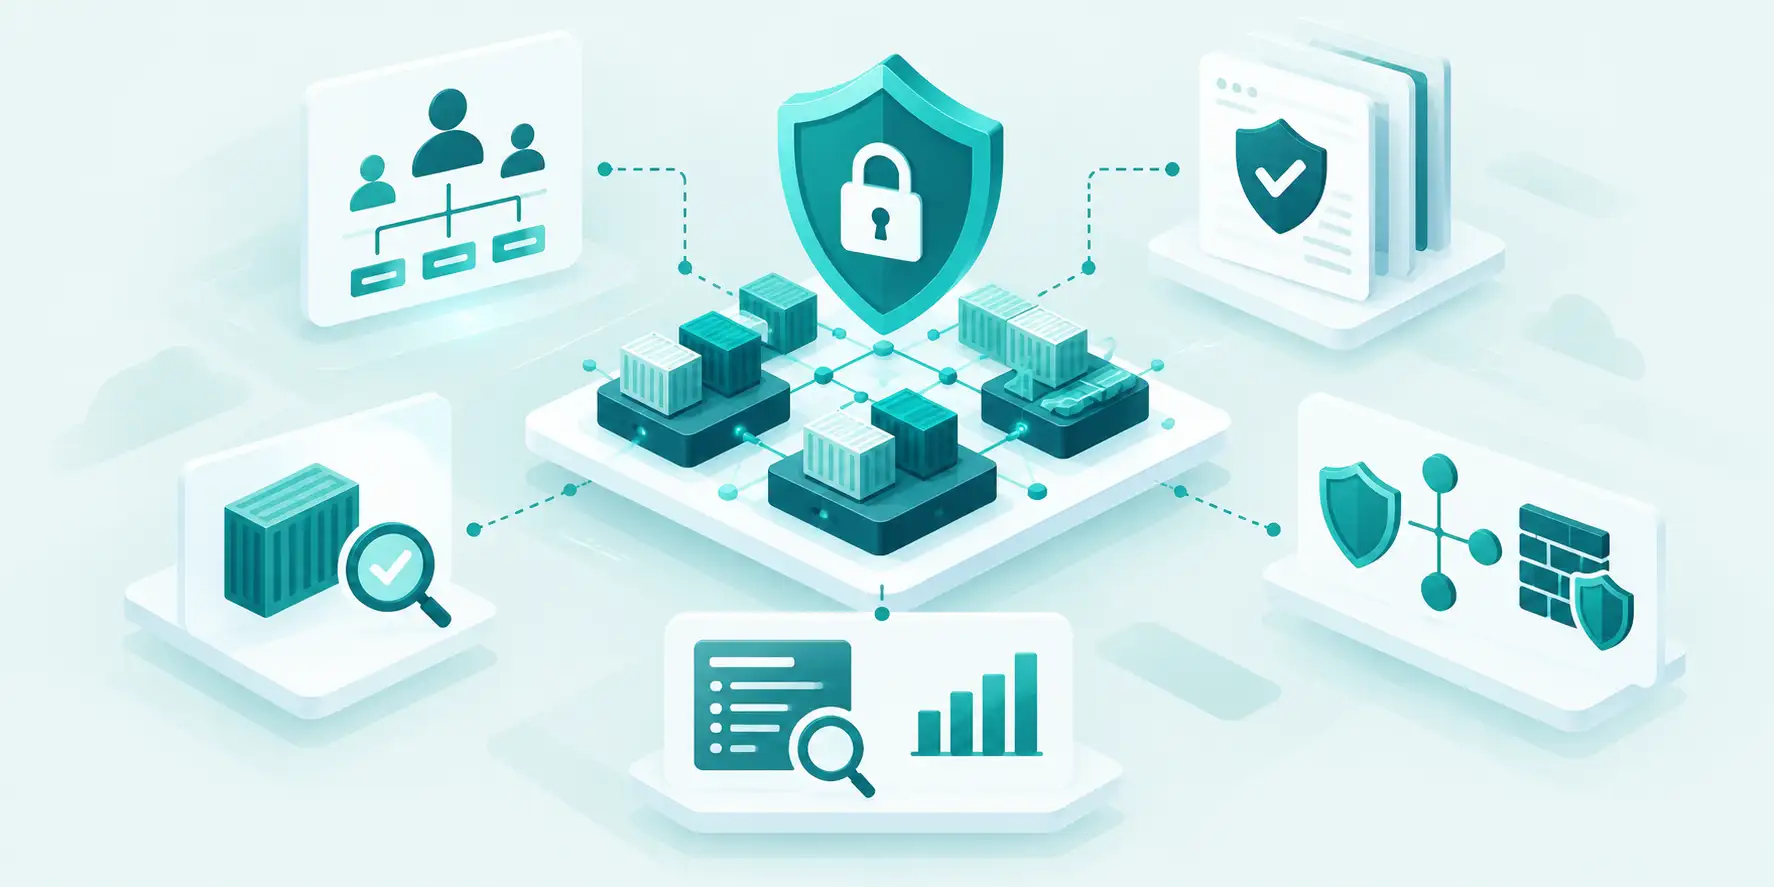
Druga różnica to o wiele bardziej domyślnie zabezpieczony klaster. W przeciwieństwie do czystego Kubernetesa OpenShift domyślnie nie pozwala uruchamiać aplikacji w niebezpieczny sposób. To duży plus dla bezpieczeństwa, ale też najczęstsze problemy przy migracji obrazów, które zakładają uprawnienia roota. Zmniejsza to potrzeby w organizacji na konfigurację tych podstaw we własnym zakresie. Jeżeli wystarczy Ci standardowy Kubernetes, zobacz naszą ofertę Kubernetes na AWS (Amazon EKS).
ROSA czy samodzielny klaster OpenShift na AWS?
W ramach chmury AWS są dwie możliwości: ROSA (Red Hat OpenShift Service on AWS) to usługa zarządzana wspólnie przez Red Hat i AWS. Red Hat jest odpowiedzialny za … , a opłaty trafiają na Twoją fakturę AWS. W wariancie z Hosted Control Planes (HCP) control plane działa na koncie Red Hat, a na Twoim koncie zostają tylko węzły robocze – klaster powstaje szybciej i kosztuje mniej. Samodzielnie zarządzany OpenShift (OpenShift Container Platform) instalujesz na EC2 i masz pełną kontrolę nad konfiguracją, wersjami i siecią tak jak w wersji on-prem.
- ROSA wybierz, gdy chcesz skupić zespół na aplikacjach, a nie na platformie, i zależy Ci na SLA.
- Self-managed wybierz, gdy masz nietypowe wymagania – własne konfiguracje systemowe, specyficzną sieć, wymagania organizacyjne.
W obu przypadkach projektujemy sieć, dostęp i integrację z usługami AWS: prywatną łączność przez AWS PrivateLink, szyfrowanie danych kluczami AWS KMS oraz dostęp aplikacji do usług AWS przez role IAM z zasadą najmniejszych uprawnień.
Jak wygląda wdrożenie OpenShift?
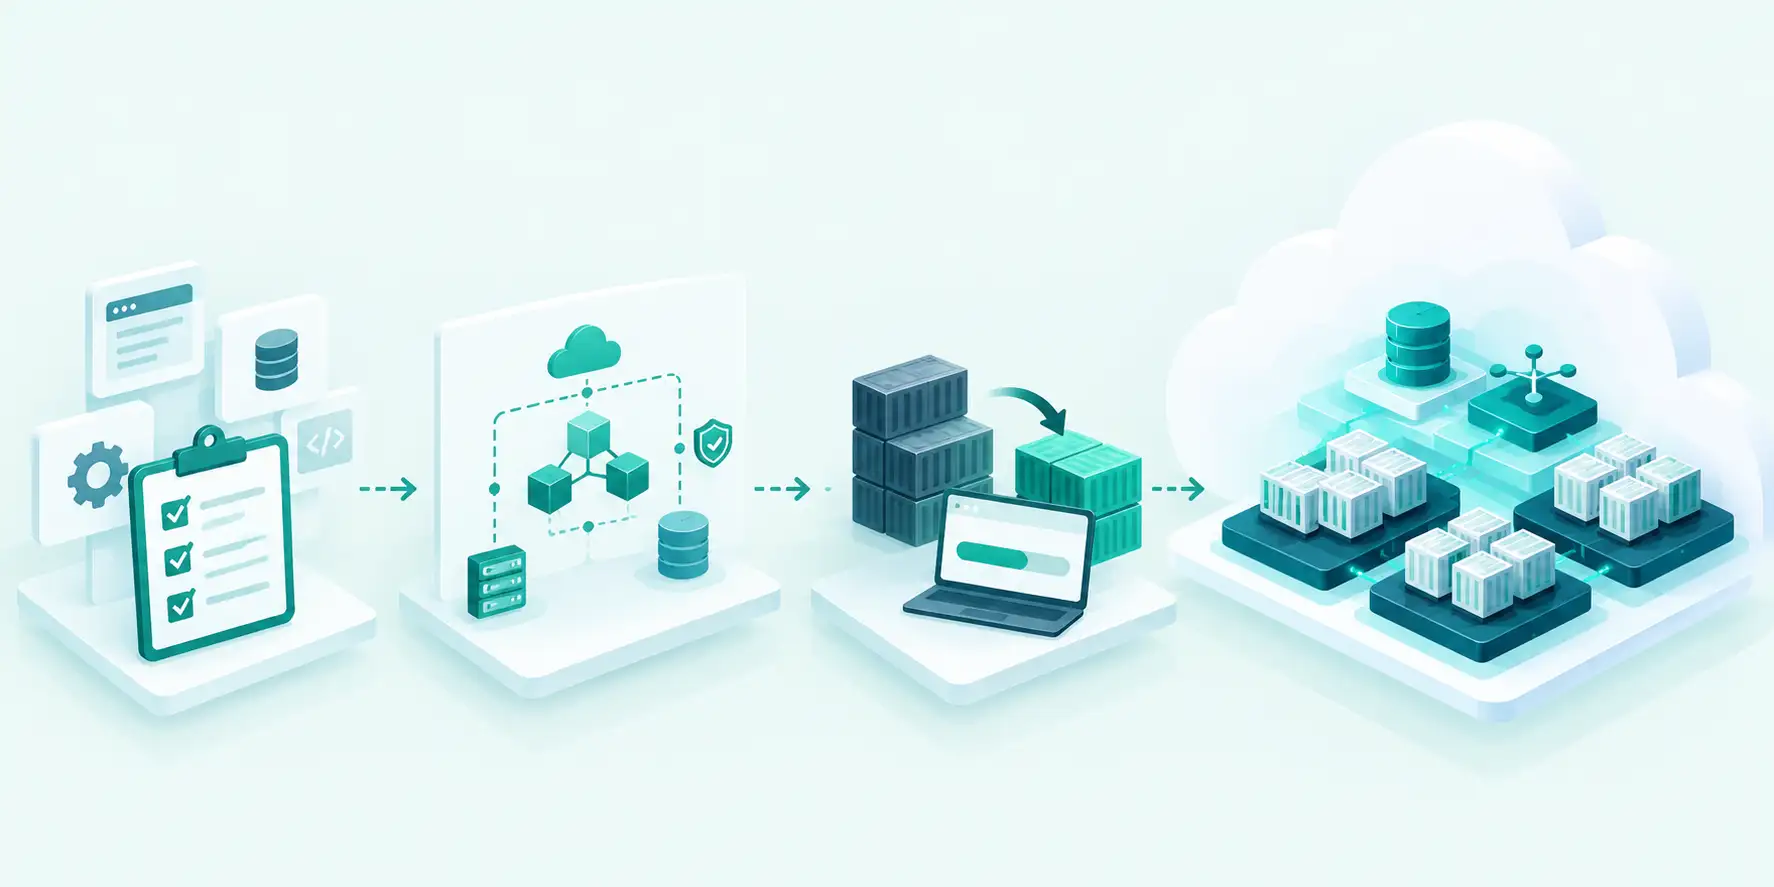
Wdrożenie OpenShift prowadzimy etapami, żeby na każdym kroku było jasne, co już działa, a co jeszcze nie:
- Analiza i wybór wariantu – inwentaryzacja aplikacji, wymagania bezpieczeństwa i zgodności, decyzja między ROSA a self-managed.
- Projekt platformy – konta AWS, sieć VPC, łączność z siecią firmową, tożsamość, storage i podział na środowiska.
- Budowa klastra – instalacja jako kod, konfiguracja operatorów, monitoringu, logowania i backupu.
- Migracja aplikacji – dostosowanie obrazów i manifestów do OpenShift i wdrożenie przez OpenShift GitOps.
- Uruchomienie i przekazanie – testy, przełączenie ruchu, dokumentacja, runbooki i warsztaty dla Twojego zespołu.